La cybersécurité juridique représente un enjeu majeur pour votre bureau juridique. Vous conservez quotidiennement des renseignements personnels, financiers, patrimoniaux et juridiques sensibles: pièces d’identité, coordonnées bancaires, testaments, contrats ainsi que dossiers immobiliers ou successoraux. Vous intervenez également dans des transactions où des sommes importantes circulent entre plusieurs parties, souvent dans des délais serrés. Pour un fraudeur, l’accès à votre messagerie ou à un dossier client peut permettre de voler des renseignements confidentiels ou de détourner un paiement. La confiance que vos clients et partenaires vous accordent rend aussi particulièrement crédibles les communications frauduleuses envoyées en votre nom.
Un incident ne découle toutefois pas toujours d’une attaque informatique complexe. Il peut commencer par un courriel traité trop rapidement, une pièce jointe envoyée au mauvais destinataire, un lien de partage mal configuré ou une demande urgente de modification de coordonnées bancaires. Un mot de passe réutilisé, un ancien compte toujours actif, un téléphone insuffisamment protégé ou une sauvegarde jamais testée peuvent également créer une brèche. Ces gestes paraissent parfois anodins, mais dans un bureau juridique où circulent des renseignements sensibles et où les dossiers doivent avancer rapidement, ils peuvent entraîner une fraude, une atteinte à la confidentialité ou une interruption des activités.
Cet article vous aidera à repérer les principales vulnérabilités auxquelles votre bureau juridique peut être exposé au quotidien. L’objectif n’est pas de présenter la cybersécurité juridique sous un angle alarmiste ni de prétendre éliminer tous les risques, mais de vous aider, avec votre équipe, à reconnaître les situations qui exigent une vigilance accrue.
De la validation des directives financières à la protection des comptes, en passant par le partage de documents, le télétravail, la gestion des fournisseurs et la réponse aux incidents, chaque pratique peut être renforcée par des règles claires, des outils adaptés et des vérifications systématiques.
Cybersécurité juridique : protégez vos courriels, vos identités numériques et vos documents sensibles
Comment la fraude se déroule
Le détournement de paiement peut commencer bien avant que votre bureau reçoive une demande de virement. Un fraudeur peut compromettre la boîte courriel d’un client, d’un membre de votre équipe ou d’un partenaire. Il peut aussi créer une adresse presque identique à une adresse légitime. En observant les échanges, les dates importantes et le rôle de chaque intervenant, il attend le moment propice pour introduire de nouvelles coordonnées bancaires dans une conversation qui semble tout à fait normale.
Le Centre antifraude du Canada décrit ce stratagème comme une forme de harponnage et de détournement de paiement. La demande s’appuie généralement sur un contexte réel: un décaissement prévu, une facture à régler, l’absence temporaire d’un interlocuteur ou une échéance imminente. Le fraudeur utilise l’urgence pour pousser votre équipe à agir rapidement ou à contourner une vérification. Il peut aussi demander que l’opération demeure confidentielle, invoquer une situation exceptionnelle ou prétendre que le compte habituel est temporairement indisponible.
Si une véritable boîte courriel a été compromise, le message peut provenir de l’adresse habituelle et s’insérer directement dans un fil de discussion existant. Même s’il paraît crédible et cohérent avec le dossier, son apparence ne suffit donc pas à confirmer son authenticité.
Les mesures de protection à instaurer
Votre bureau ne devrait jamais autoriser une directive financière sur la seule base d’un courriel. Toute création ou modification de bénéficiaire doit être confirmée par un canal indépendant, par exemple en appelant au numéro déjà inscrit au dossier. N’utilisez pas les coordonnées fournies dans le message qui demande le changement, puisqu’elles peuvent elles aussi avoir été falsifiées.
Consignez chaque vérification en précisant la personne jointe, la date, le numéro utilisé et le membre de l’équipe qui a confirmé la demande. Une double validation réduit le risque qu’une seule erreur entraîne un décaissement frauduleux. Cette procédure doit s’appliquer sans exception, même lorsque la demande paraît urgente ou que le montant semble habituel.
Dès l’ouverture du dossier, informez vos clients que votre bureau ne modifiera jamais des coordonnées bancaires uniquement à partir d’un courriel et qu’une vérification indépendante sera toujours effectuée. Lorsque cette règle est connue de votre équipe, de vos clients et de vos partenaires, une demande frauduleuse devient plus facile à repérer.
Pourquoi un compte compromis est si dangereux
Votre messagerie contient bien plus que des courriels. Elle révèle les personnes liées à vos dossiers, les montants en jeu, les échéances à respecter et les documents échangés. Un intrus peut surveiller ces informations, créer des règles de transfert automatique ou supprimer certaines réponses afin de dissimuler sa présence. Il peut ensuite utiliser une adresse légitime pour envoyer un message parfaitement adapté au contexte de votre dossier.
Votre compte courriel peut également servir à réinitialiser l’accès à d’autres services. S’il est compromis, un fraudeur pourrait tenter d’accéder à votre plateforme documentaire, à vos services infonuagiques ou à votre outil de facturation. Les comptes administrateurs sont particulièrement sensibles, puisqu’ils peuvent permettre de créer des utilisateurs, de modifier les paramètres de sécurité et de consulter les journaux d’activité.
Comment renforcer les comptes
Activez l’authentification multifacteur, ou AMF, pour chaque membre de votre équipe, y compris les administrateurs. Cette mesure exige un second élément d’identification en plus du mot de passe. Lorsque vos services le permettent, privilégiez une méthode résistante à l’hameçonnage, comme une clé de sécurité ou une clé d’accès. Les codes transmis par message texte et les simples notifications d’approbation offrent une protection moins forte contre certaines attaques.
Utilisez également un mot de passe long et unique pour chaque service, puis conservez-le dans un gestionnaire approuvé par votre bureau. Les comptes administrateurs doivent rester distincts des comptes utilisés au quotidien. Prévoyez enfin une procédure pour désactiver rapidement les comptes, récupérer les appareils et révoquer les sessions actives lors du départ d’un employé ou d’un changement de responsabilités.
La transmission quotidienne de documents sensibles, les erreurs les plus fréquentes.
Les incidents liés aux documents commencent souvent par une erreur de destinataire ou des paramètres de partage trop permissifs. La saisie semi-automatique peut vous amener à envoyer une pièce jointe à la mauvaise personne. Un lien accessible à toute personne qui le possède peut aussi être transféré sans que votre bureau en soit informé. De plus, un document téléchargé sur un ordinateur personnel peut être synchronisé dans un espace privé, copié sur un support non chiffré ou conservé après la fermeture du dossier.
Lorsque vous conservez indéfiniment des pièces jointes dans votre messagerie, celle-ci devient une archive parallèle difficile à contrôler. Cette accumulation augmente la quantité de renseignements exposés en cas de compromission du compte. Le même risque apparaît lorsqu’un membre de votre équipe utilise un service de transfert de fichiers qui n’a pas été approuvé par votre bureau.
Les pratiques à privilégier
Utilisez une plateforme d’échange sécurisée afin de mieux contrôler l’accès aux documents qu’avec une pièce jointe ordinaire. Chaque accès devrait être nominatif, protégé par un mécanisme d’authentification et limité aux personnes concernées. Retirez-le dès que l’échange est terminé. Configurez également une date d’expiration pour les liens et, lorsque la plateforme le permet, bloquez le téléchargement s’il n’est pas nécessaire.
Avant chaque envoi, vérifiez attentivement le destinataire, le document transmis et les droits accordés. Supprimez ensuite les fichiers déposés dans les espaces temporaires et désactivez les liens devenus inutiles selon les règles de votre bureau. La procédure officielle doit rester suffisamment simple pour que votre équipe puisse l’appliquer au quotidien sans chercher à la contourner.
Le télétravail et les appareils mobiles, les risques à l’extérieur du bureau juridique
Lorsque vous travaillez à l’extérieur de vos locaux, votre bureau juridique maîtrise moins bien l’environnement physique et technique. Un ordinateur familial partagé peut conserver des fichiers téléchargés ou laisser une session professionnelle ouverte. Un téléphone insuffisamment verrouillé peut donner accès à vos courriels et à vos applications. Dans un lieu public, une personne non autorisée peut aussi voir votre écran, entendre une conversation confidentielle ou consulter un document imprimé. Les réseaux Wi-Fi inconnus ajoutent un risque, mais ils ne sont pas la seule source de vulnérabilité. Même sur une connexion fiable, un appareil partagé, non chiffré ou privé de mises à jour demeure exposé. Les dossiers papier conservés à domicile doivent également être rangés, transportés et détruits de manière sécuritaire.
Dans la mesure du possible, fournissez à votre équipe des appareils gérés par votre bureau. Vous pourrez ainsi imposer le chiffrement, les mises à jour, le verrouillage automatique, l’utilisation d’un code robuste et l’effacement à distance en cas de perte ou de vol. Séparez également les données professionnelles des usages personnels au moyen de profils gérés ou d’applications approuvées.
L’accès à distance doit passer par une méthode sécurisée choisie par votre bureau et protégée par l’authentification multifacteur. Établissez une politique précisant les lieux où le travail est permis, les conditions d’impression ainsi que les méthodes de rangement, de transport et de destruction des documents. Ces règles doivent rester simples et réalistes afin que votre équipe puisse les respecter sans multiplier les exceptions.
Les accès internes trop larges ou oubliés
Chaque accès inutile augmente les conséquences possibles d’une erreur, de la compromission d’un compte ou d’un geste malveillant. Si un membre de votre équipe peut consulter tous les dossiers alors que ses fonctions n’en exigent qu’une partie, votre bureau expose davantage de renseignements sans obtenir de bénéfice opérationnel. Évitez également les comptes partagés, puisqu’ils rendent difficile l’attribution d’une action à une personne précise.
Portez une attention particulière aux accès accordés lors d’un remplacement, d’un mandat temporaire ou d’un changement de responsabilités. Sans procédure de retrait, une permission créée pour répondre à un besoin ponctuel peut demeurer active pendant des mois dans un logiciel de gestion, une boîte partagée, un portail ou un compte de soutien. Vérifiez aussi tous les accès dès le départ d’un membre de votre équipe.
Comment appliquer le principe du moindre privilège
Appliquez le principe du moindre privilège en accordant à chaque membre de votre équipe uniquement les accès nécessaires à ses fonctions, et seulement pour la durée requise. Attribuez un compte nominatif à chaque personne afin de pouvoir retracer ses actions. Les privilèges administratifs et les accès temporaires doivent être accordés séparément, faire l’objet d’une approbation et être retirés dès qu’ils ne sont plus nécessaires.
Révisez périodiquement les autorisations pour vérifier qu’elles correspondent toujours aux responsabilités de chacun. Cet examen doit couvrir les comptes inactifs, les groupes de partage, les accès temporaires et ceux accordés aux fournisseurs. Activez également la journalisation des actions sensibles. Ces traces aideront votre bureau à détecter une activité inhabituelle, à analyser un incident et à reconstituer les faits.
Les fournisseurs et les services infonuagiques
Les angles morts possibles
Le recours à un service infonuagique ne transfère pas toute la responsabilité de la sécurité au fournisseur. Celui-ci peut protéger son infrastructure, mais votre bureau demeure responsable de la gestion des comptes, des permissions, de la configuration et des données qui lui sont confiées. Un accès permanent accordé au soutien technique ou une absence de journalisation peut ainsi créer un risque difficile à détecter.
La localisation de vos données doit également être prise en compte. Au Québec, votre bureau doit notamment réaliser une évaluation des facteurs relatifs à la vie privée avant de communiquer des renseignements personnels à l’extérieur de la province et encadrer cette communication par une entente écrite. Vous devez donc savoir où sont conservées les données principales et leurs sauvegardes, quels sous-traitants peuvent y accéder et dans quels territoires ils exercent leurs activités. Une simple mention indiquant que le service est offert dans le nuage ne fournit pas une information suffisante.
Les questions à poser aux fournisseurs
Avant de choisir un service, demandez où vos renseignements seront conservés, qui pourra les consulter et comment les accès privilégiés seront contrôlés. Vérifiez également si l’authentification multifacteur peut être imposée, si les activités importantes sont journalisées, si les sauvegardes sont correctement isolées et dans quel délai le fournisseur doit vous informer d’un incident.
Assurez-vous que le contrat précise les conditions de restitution des données dans un format utilisable, leur durée de conservation, leur destruction vérifiable et le recours éventuel à des sous-traitants. Prévoyez aussi un plan de sortie afin de réduire la dépendance de votre bureau envers un seul fournisseur. Pour un service critique, déterminez comment votre équipe poursuivra ses activités si la plateforme devient indisponible, même lorsque l’interruption ne résulte pas d’une cyberattaque.
Les sauvegardes qui n’ont jamais été testées
Le simple fait de posséder une copie de vos données ne garantit pas que votre bureau pourra les restaurer. Une sauvegarde peut être incomplète, corrompue, trop ancienne ou protégée par des identifiants auxquels personne n’a plus accès. Si elle demeure connectée au réseau et accessible au moyen des mêmes comptes que les systèmes principaux, un rançongiciel pourrait également la chiffrer ou la supprimer.
Évitez aussi de faire reposer la reprise des activités sur une seule personne qui connaît l’emplacement des copies, les mots de passe et l’ordre des opérations. Son absence au moment d’un incident pourrait prolonger l’interruption. Une procédure qui n’est ni documentée ni testée demeure une hypothèse, pas une véritable capacité de reprise.
Comment préparer une restauration fiable
Commencez par identifier les données et les systèmes essentiels au fonctionnement de votre bureau : dossiers actifs, répertoire de contacts, comptabilité, modèles, configurations et outils de travail. Chiffrez les sauvegardes, limitez leur accès aux personnes autorisées et conservez-les dans plusieurs emplacements. Gardez au moins une copie isolée ou hors ligne afin qu’une compromission du réseau principal ne puisse pas l’atteindre directement.
Testez ensuite votre capacité de restauration. L’exercice doit confirmer que les données sont complètes, que les applications peuvent redémarrer et que votre équipe connaît l’ordre de reprise. Consignez la date, le périmètre, la durée, les difficultés rencontrées et les correctifs nécessaires. Répétez ces essais régulièrement pour vous assurer que la procédure reste adaptée à l’évolution de vos systèmes.
L’absence de procédure en cas d’incident
Ce qui peut aggraver un incident
Dans les premières minutes suivant un incident, un membre de votre équipe peut hésiter à signaler qu’il a cliqué sur un lien, laisser son appareil connecté ou supprimer des messages en pensant corriger la situation. Ces réactions peuvent permettre à l’attaque de se poursuivre ou faire disparaître des traces utiles. Le risque augmente lorsque les coordonnées du soutien technique, de l’assureur ou du responsable interne sont difficiles à trouver.
Votre bureau doit également examiner rapidement ses obligations en matière de protection des renseignements personnels. La Loi sur la protection des renseignements personnels dans le secteur privé exige notamment qu’une entreprise prenne des mesures raisonnables pour réduire le risque de préjudice et prévenir les incidents de même nature. Votre bureau doit aussi tenir un registre des incidents de confidentialité.
Si l’incident présente un risque de préjudice sérieux, votre bureau doit aviser avec diligence la Commission d’accès à l’information du Québec ainsi que les personnes concernées, sous réserve des règles applicables. Cette évaluation doit notamment tenir compte de la sensibilité des renseignements, des conséquences appréhendées et de la probabilité qu’ils soient utilisés à des fins préjudiciables.
Les éléments d’un plan de réponse
Votre plan d’intervention doit reposer sur des consignes simples, compréhensibles et accessibles, même lorsque vos systèmes sont indisponibles. Désignez les responsables et leurs remplaçants, indiquez comment joindre les ressources externes et précisez les premières mesures que votre équipe peut prendre, comme isoler un appareil du réseau ou suspendre un compte. Prévoyez aussi une fiche réflexe rappelant de ne pas éteindre ou réinitialiser inutilement un appareil avant d’avoir obtenu les consignes appropriées.
Documentez chaque événement en consignant l’heure de sa découverte, les personnes avisées, les systèmes concernés, les décisions prises et les mesures de limitation appliquées. Consultez rapidement le responsable de la protection des renseignements personnels. Selon la gravité de l’incident, votre bureau peut également devoir communiquer avec son fournisseur technologique, son assureur, son institution financière, la police ou le Centre antifraude du Canada. Cette préparation ne remplace pas les conseils adaptés à la situation, mais elle vous évite d’improviser sous pression.
Six priorités pour les 30 prochains jours
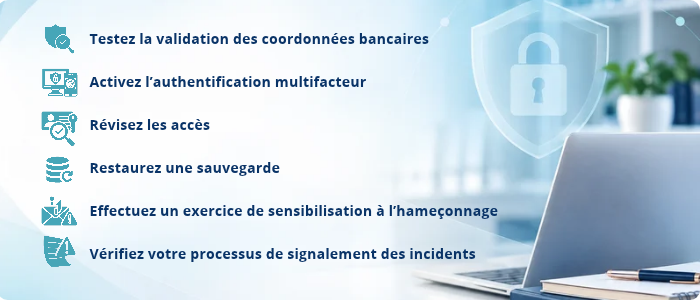
Vous n’avez pas besoin de tout transformer en même temps dans votre bureau juridique. Commencez par les six vérifications suivantes, qui ciblent les scénarios susceptibles d’entraîner rapidement une perte financière, une atteinte à la confidentialité ou une interruption de vos activités.
- Testez la validation des coordonnées bancaires. Choisissez un dossier fictif ou fermé et simulez une demande de modification. Vérifiez que votre personnel utilise un numéro déjà au dossier pour confirmer la demande, consigne cette confirmation et obtient la seconde approbation prévue.
- Activez l’authentification multifacteur. Dressez la liste de vos comptes de messagerie, services infonuagiques, accès à distance et comptes administrateurs. Sécurisez en priorité les comptes donnant accès aux courriels, aux dossiers et aux paramètres de sécurité.
- Révisez les accès. Comparez les comptes et les groupes d’utilisateurs aux fonctions réellement exercées. Désactivez les comptes inactifs, retirez les privilèges temporaires devenus inutiles et vérifiez les accès accordés à vos fournisseurs.
- Restaurez une sauvegarde. Choisissez un ensemble représentatif de données ainsi qu’une application essentielle. Mesurez le temps nécessaire à leur restauration, relevez les dépendances et corrigez votre procédure avant le prochain essai.
- Effectuez un exercice de sensibilisation à l’hameçonnage. Présentez à votre équipe deux ou trois exemples liés au travail juridique : transmission de nouvelles coordonnées bancaires, lien de partage inattendu ou demande urgente d’un dirigeant. Montrez-lui surtout quel canal utiliser pour vérifier la demande et comment signaler le message suspect.
- Vérifiez votre processus de signalement des incidents. Demandez à chaque membre de votre équipe qui il doit contacter après une erreur ou la réception d’un message suspect. La procédure doit permettre un signalement immédiat, être connue de tous et rester accessible même lorsque la messagerie ne fonctionne plus.
Dans votre bureau juridique, les risques de cybersécurité se manifestent souvent dans les activités les plus courantes : consulter un courriel, transmettre un document, modifier des coordonnées bancaires ou accorder un accès temporaire. Vos outils de sécurité sont essentiels, mais leur efficacité dépend aussi de procédures claires, de permissions bien encadrées et de vérifications appliquées avec constance.
La participation de toute votre équipe est également indispensable. En sensibilisant votre personnel, en révisant périodiquement les accès, en vérifiant vos sauvegardes et en vous préparant aux incidents, vous réduisez les risques d’erreur et pouvez intervenir plus rapidement lorsqu’une situation inhabituelle survient.
Grâce à son diagnostic technologique, Avancie aide votre bureau juridique à dresser un portrait clair de son environnement numérique, à repérer ses principales vulnérabilités et à établir des mesures d’amélioration concrètes. Vous bénéficiez d’un accompagnement adapté à vos activités, à vos outils et à vos besoins afin de mieux protéger vos renseignements confidentiels et d’assurer la continuité de vos activités.
FAQ sur la Cybersécurité juridique
1. Qu’est-ce que la cybersécurité dans un bureau juridique?
La cybersécurité regroupe l’ensemble des mesures techniques, organisationnelles et humaines que vous mettez en place pour protéger les renseignements confidentiels, les communications et les transactions de votre bureau juridique. Elle comprend notamment la sécurisation de vos comptes, la validation des directives financières, la gestion des accès, le partage sécurisé des documents et la préparation aux incidents.
2. Pouvez-vous vous fier à un courriel provenant de l’adresse habituelle d’un client?
Non. Même si vous reconnaissez l’adresse, le compte de votre client peut avoir été compromis et servir à transmettre de fausses coordonnées bancaires. Confirmez toute directive financière ou modification de bénéficiaire par un canal indépendant, par exemple en appelant votre client à un numéro déjà inscrit au dossier.
3. Comment mieux protéger vos comptes de messagerie?
L’authentification multifacteur doit être activée pour tous les comptes, y compris ceux des administrateurs. Lorsque cela est possible, il faut privilégier une méthode résistante à l’hameçonnage, comme une clé de sécurité ou une clé d’accès. Chaque service doit également utiliser un mot de passe unique conservé dans un gestionnaire approuvé.
4. Une sauvegarde automatique suffit-elle pour assurer la reprise des activités?
Non. Votre sauvegarde peut être incomplète, corrompue ou compromise par le même rançongiciel que vos systèmes principaux. Conservez au moins une copie isolée ou hors ligne et effectuez régulièrement des essais de restauration. Vous pourrez ainsi vérifier l’intégrité de vos données, le bon fonctionnement de vos applications et l’ordre dans lequel vos systèmes doivent être rétablis.
5. Que devez-vous faire lorsque vous découvrez un incident de confidentialité?
Agissez rapidement pour limiter les conséquences de l’incident, préserver les traces utiles et aviser la personne responsable de la protection des renseignements personnels de votre bureau juridique. Documentez l’incident et inscrivez-le au registre prévu à cette fin. S’il présente un risque de préjudice sérieux, avisez avec diligence la Commission d’accès à l’information du Québec ainsi que les personnes concernées, conformément aux règles applicables.
_
Articles associés